Certificado SSL válido no ESXi e no vCenter, sem SSH
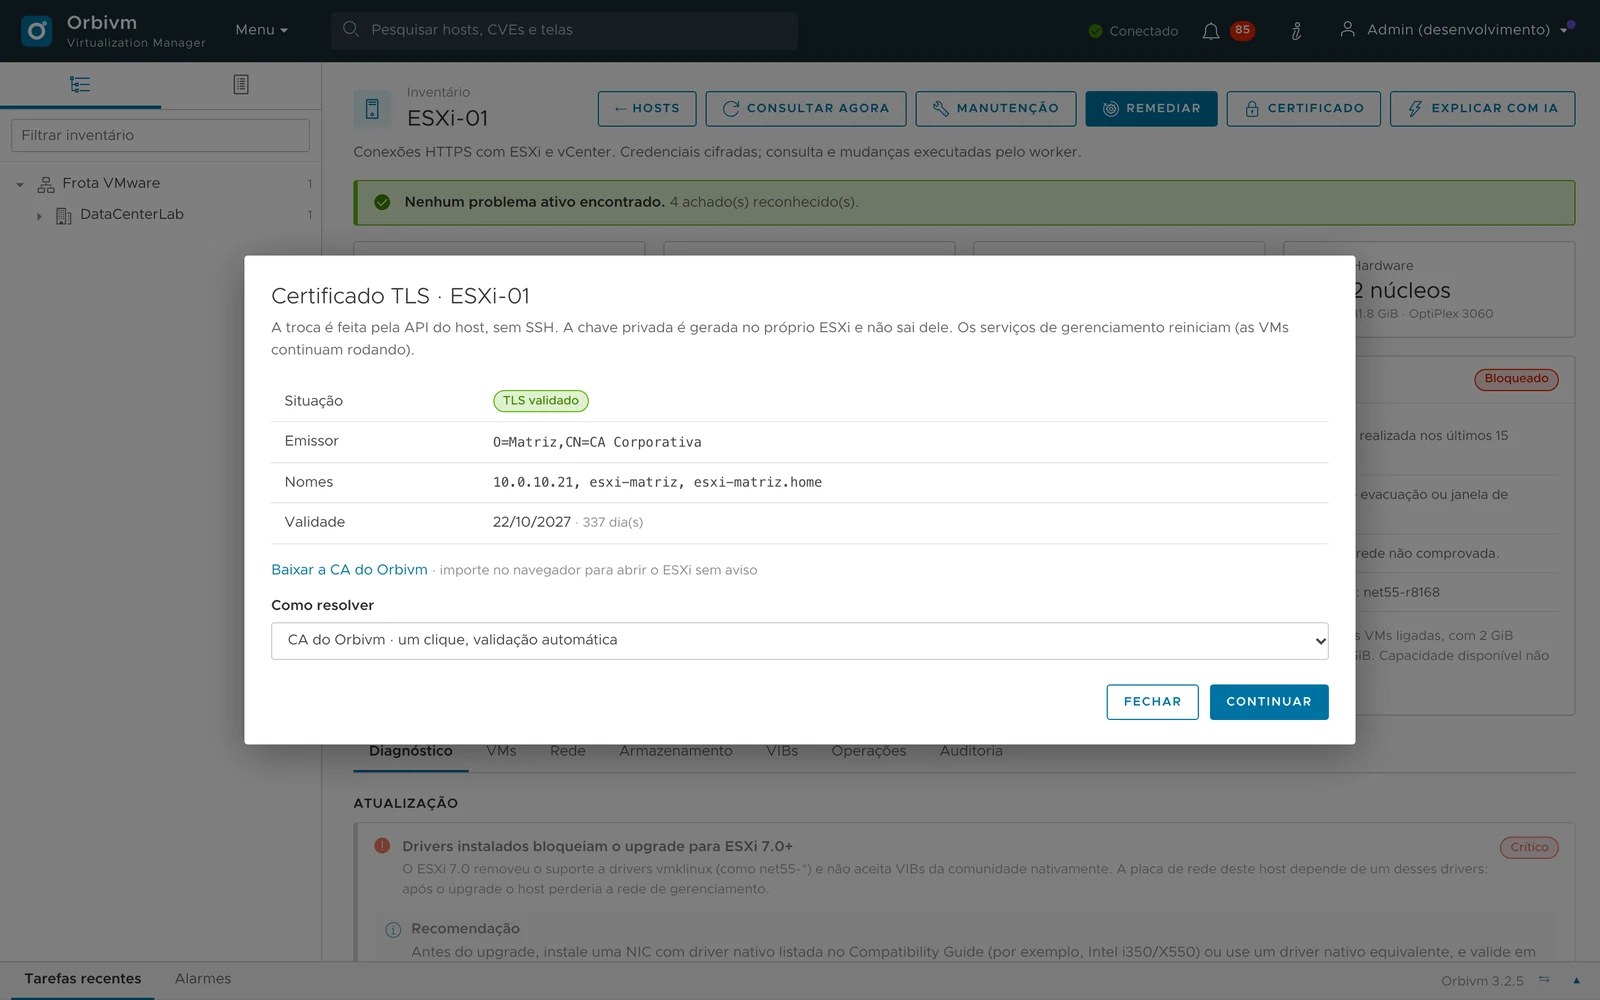
O certificado é trocado pela API do host: a chave privada é gerada no próprio ESXi e não sai dele. Depois, o Orbivm passa a exigir TLS válido na conexão.
Quatro caminhos
Confiar na CA corporativa que o host já usa (conferindo a impressão digital), emitir pela CA do Orbivm em um clique, renovar pela VMCA do vCenter ou instalar um certificado da CA da empresa a partir do CSR.
Sem surpresa no vencimento
Aviso 60 dias antes (crítico a 15) e renovação automática dos certificados emitidos pela CA do Orbivm 30 dias antes de vencer.
Perguntas frequentes
Sobre certificado SSL ESXi
Trocar o certificado derruba as VMs?
Não. Apenas os serviços de gerenciamento do host reiniciam; as VMs continuam rodando.
Preciso habilitar SSH no ESXi?
Não. Toda a troca é feita pela API do host.