Saiba quais CVEs afetam seu ESXi e corrija com um clique
Cada CVE cruzada com cada host: severidade, se está sendo explorada (CISA KEV), qual build corrige e o botão Corrigir.
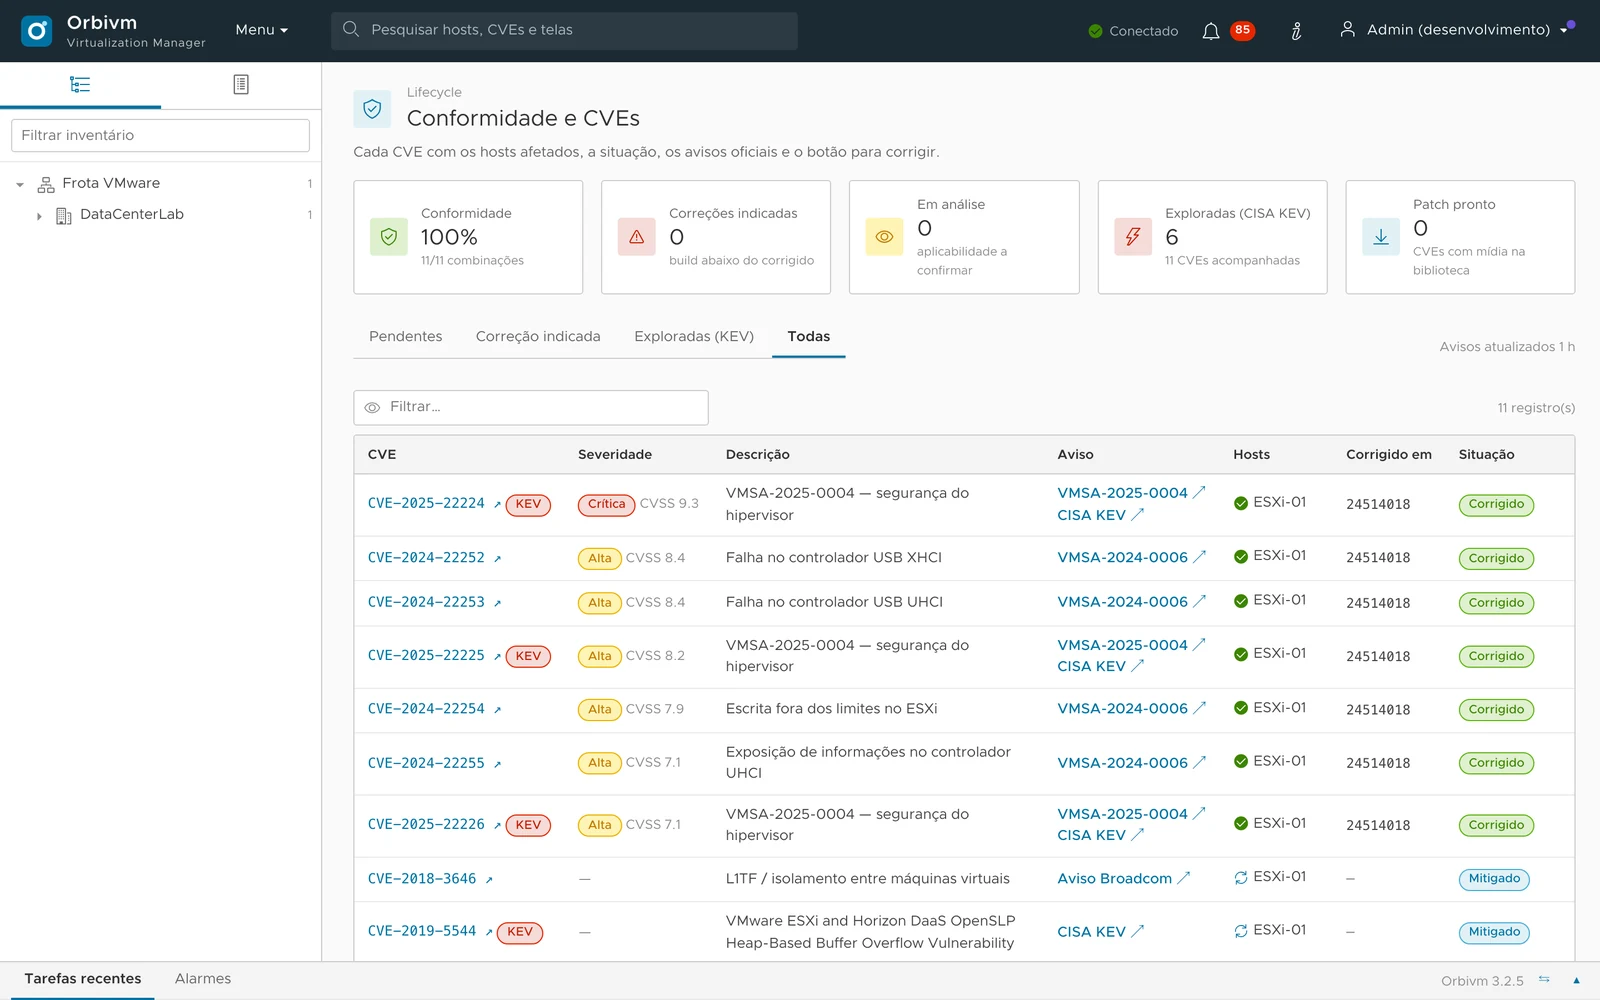
Corrigir e Corrigir tudo
Mitigações que dispensam reinício são aplicadas na hora, como desligar o serviço SLP, ativar a proteção L1TF e bloquear o grupo "ESX Admins" do Active Directory. O que exige patch ou upgrade abre a remediação com o pacote já escolhido.
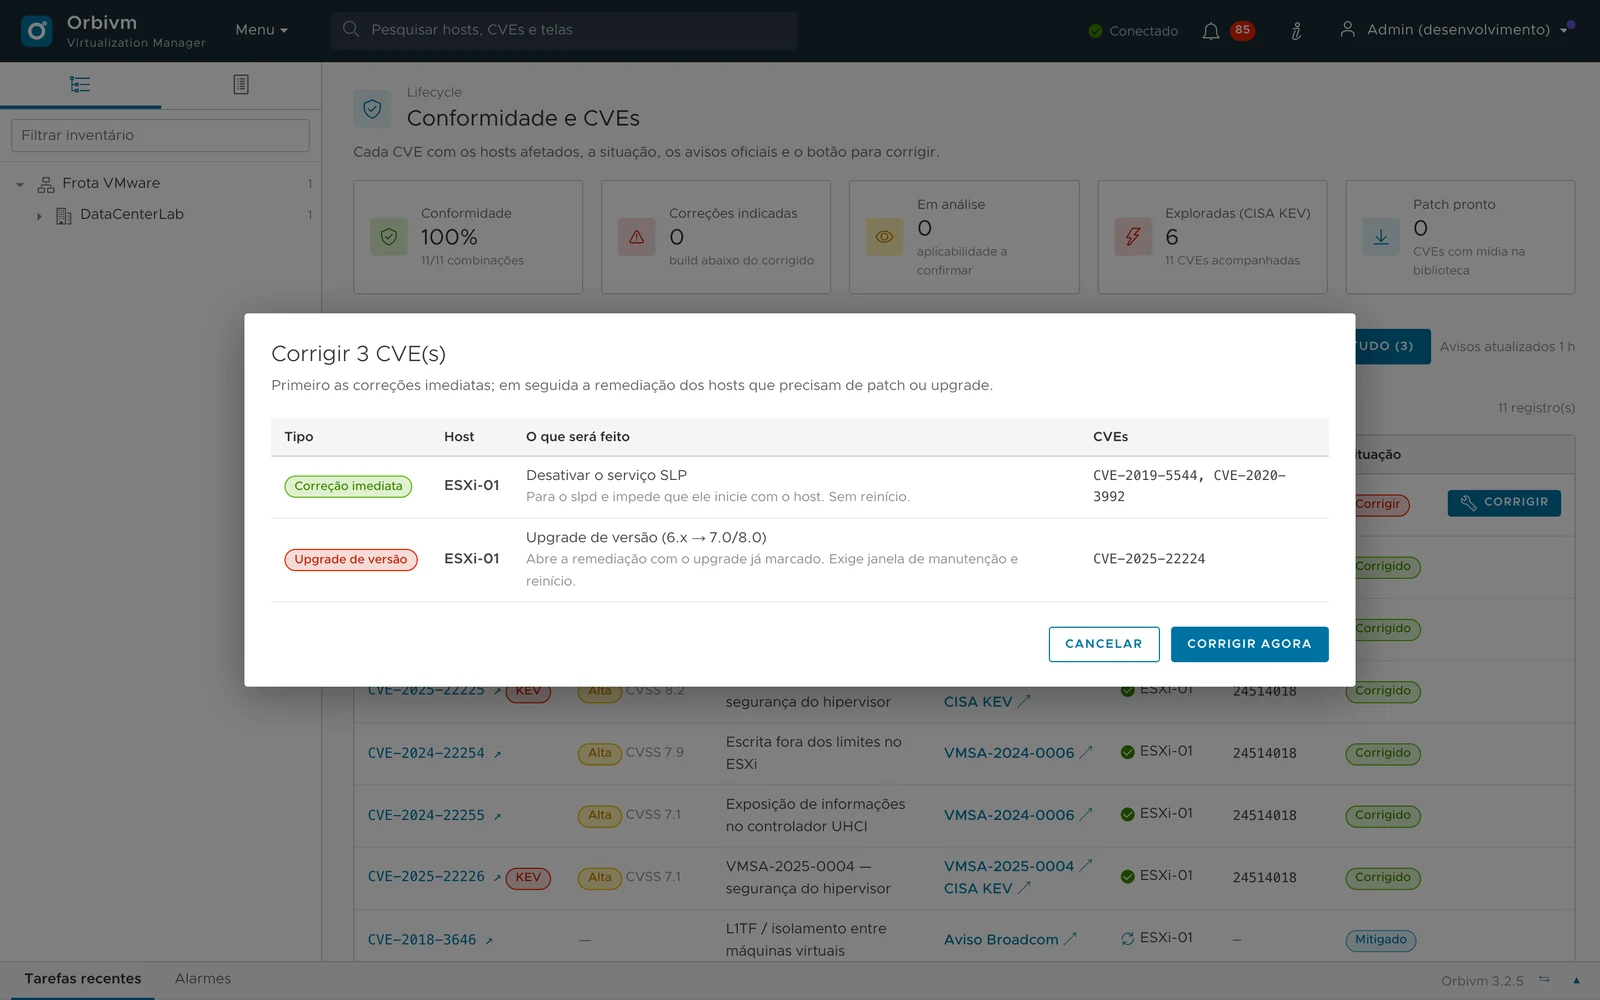
Links para as fontes oficiais
Cada CVE tem link para a NVD, para o aviso de segurança do fabricante e para o catálogo de falhas exploradas da CISA. Inclui a matriz de suporte estendido da linha 6.7.
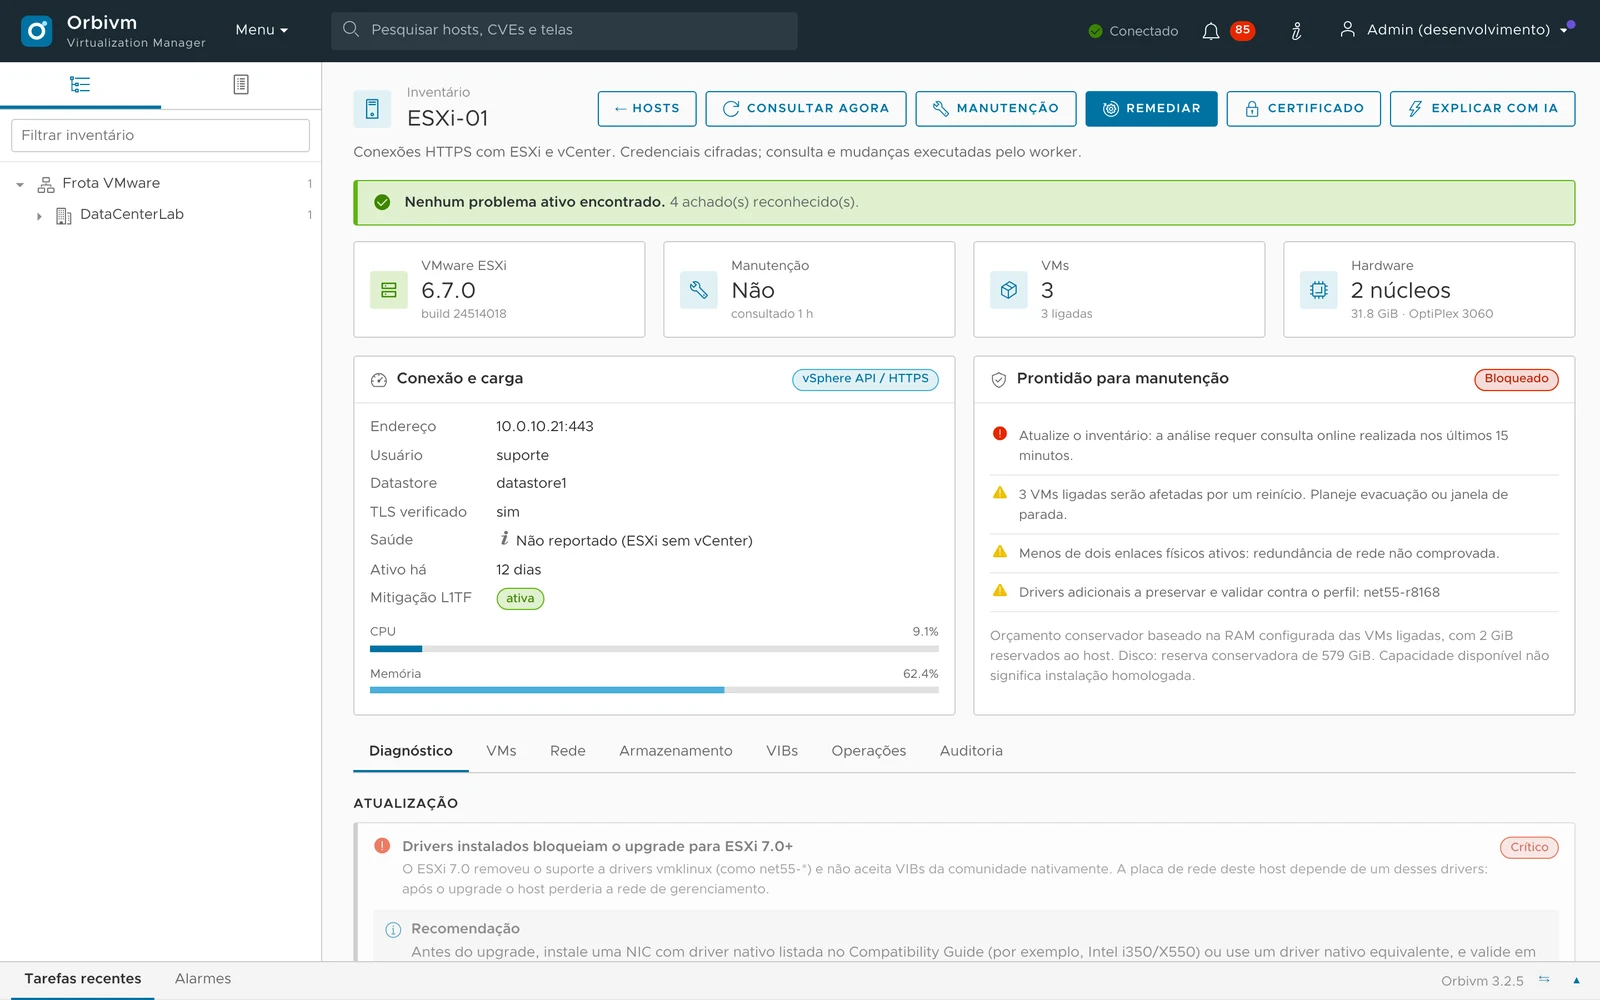
Diagnóstico por host
Além das CVEs, o Orbivm aponta SSH ligado, VMware Tools parado, certificado autoassinado e drivers que bloqueiam upgrade, com a correção ao lado.
Sobre CVE ESXi
O Orbivm mostra CVEs exploradas ativamente?
Sim. As CVEs do catálogo CISA KEV aparecem destacadas, com link para o catálogo.
O ESXi 6.7 ainda recebe correções?
A linha 6.7 é avaliada pela matriz de suporte estendido; o Orbivm mostra quando a correção definitiva é o upgrade de versão.
Corrigir exige reiniciar o host?
Mitigações como desligar o SLP são aplicadas sem reinício. Patches e upgrades usam a remediação com janela de manutenção.